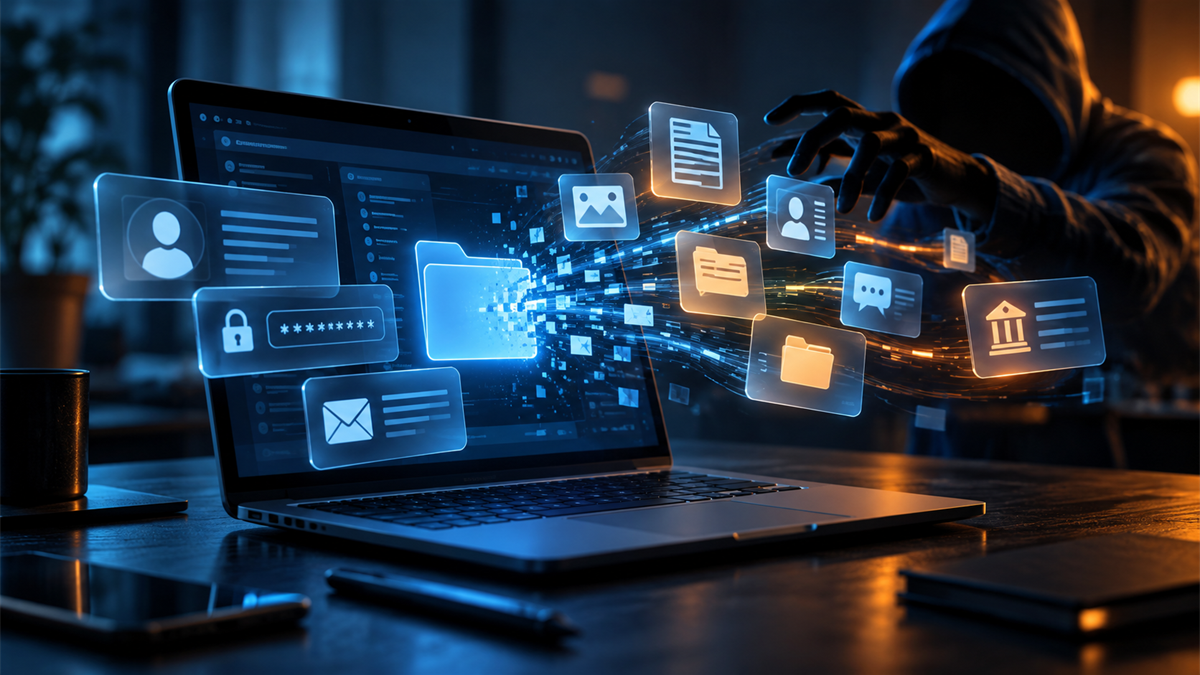
O malware VOLTA tenta acrescentar uma etapa ao roubo de informações: pedir a modelos de inteligência artificial que avaliem os dados obtidos e ajudem a priorizar alvos. O funcionamento foi descrito pela Cisco Talos em uma análise publicada em 31 de outubro de 2026.
Para quem usa serviços digitais, o caso também levanta uma questão prática: proteger uma conta envolve cuidar das sessões que permanecem abertas no navegador, além da senha utilizada para entrar.
O que é o malware VOLTA
Segundo a [investigação de Ryan Fetterman, da Cisco Talos](https://blog.talosintelligence.com/appraisal-by-ai-model-driven-victim-prioritization-in-the-volta-infostealer/), o VOLTA-AUTODOXER é um infostealer para Windows, com capacidade de coletar credenciais, cookies e informações de carteiras digitais.
Infostealer é o nome usado para programas maliciosos voltados ao roubo de informações. Para compreender o risco desse tipo de ameaça, vale distinguir dois elementos que podem dar acesso a uma conta: aquilo que permite fazer um novo login e aquilo que mantém um acesso já autorizado.
Como os dados são coletados e organizados
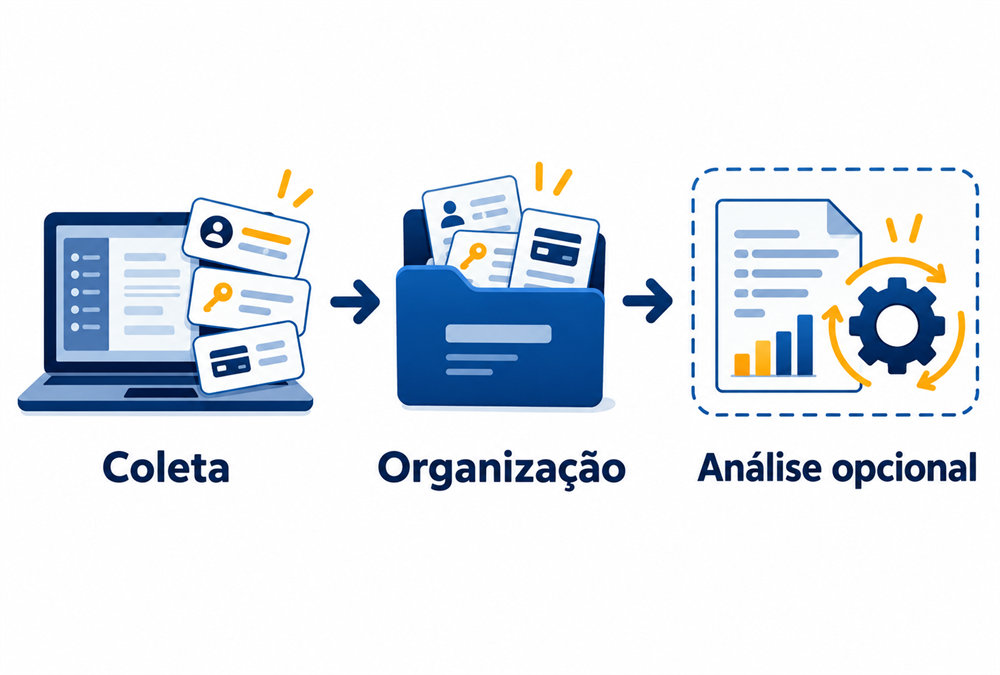
A Talos descreve uma sequência de coleta, enriquecimento das informações com acessos roubados e organização de um relatório. A avaliação por IA vem depois dessas etapas.
Uma senha e um cookie de sessão têm funções diferentes. A senha participa da autenticação; determinados cookies permitem que um serviço reconheça um navegador já conectado. É por isso que uma pessoa pode mudar de página sem precisar digitar suas credenciais a cada clique.
A [Microsoft documenta ataques que reutilizam cookies e tokens roubados](https://www.microsoft.com/en-us/security/blog/2022/11/16/token-tactics-how-to-prevent-detect-and-respond-to-cloud-token-theft/). Dependendo das proteções do serviço e da validade do acesso, o invasor pode aproveitar uma sessão já autenticada, inclusive após a verificação de múltiplos fatores.
| Elemento | Função | Cuidado necessário |
|---|---|---|
| Senha | Participa da autenticação da conta | Substituir credenciais comprometidas e evitar reutilização |
| Cookie de sessão | Pode manter um navegador autenticado | Revisar e encerrar sessões suspeitas |
| Token de acesso | Autoriza determinadas operações em um serviço | Avaliar revogação e permissões conforme o provedor |
Onde entra a inteligência artificial
A integração é opcional e solicita uma avaliação do material reunido. A configuração também prevê tentar outro modelo diante de uma recusa, conforme a Talos.
Há uma distinção importante na leitura desse tipo de investigação: uma função presente no código demonstra uma capacidade programada. Comprovar sua execução e o resultado obtido exige evidências adicionais. Essa diferença evita transformar uma configuração técnica em uma afirmação sobre o comportamento de todos os serviços envolvidos.
O que foi demonstrado e o que permanece desconhecido
| Aspecto | Limite das evidências consultadas |
|---|---|
| Funções do programa | Descritas na análise técnica |
| Atendimento pelos modelos | A configuração não comprova sucesso em todos eles |
| Total de vítimas | Não confirmado |
| Vítimas no Brasil | Não confirmadas |
| Método de distribuição | Não estabelecido na apuração consultada |
Esses limites devem acompanhar a notícia. Para o leitor brasileiro, a utilidade imediata está em compreender os riscos para suas contas e conhecer os recursos de recuperação disponíveis, sem presumir que seu computador foi infectado.
Como proteger o computador e as contas
A autenticação em duas etapas continua sendo uma proteção relevante. O cuidado adicional é entender que uma sessão já autorizada também precisa ser protegida. Em ambientes corporativos, a Microsoft recomenda combinar controles de identidade com dispositivos conhecidos, atualizados e monitorados.
Nas contas pessoais, comece pelos recursos de segurança oferecidos pelo próprio serviço. O [Google orienta revisar atividades recentes, dispositivos conectados e alterações nas informações de recuperação](https://support.google.com/accounts/answer/6294825?hl=pt-BR). Também recomenda remover software nocivo e manter o navegador atualizado.
Uma revisão útil inclui conferir se o telefone e o e-mail de recuperação continuam corretos, verificar aplicativos com acesso à conta e examinar regras de encaminhamento de mensagens. Essas configurações merecem atenção porque fazem parte do controle sobre a identidade digital.
O que fazer diante de uma suspeita de comprometimento
Trate o computador e as contas como partes da mesma investigação. A [Microsoft orienta verificar e remover malware do PC antes de alterar a senha nele](https://support.microsoft.com/en-us/accounts-billing/manage/how-to-recover-a-hacked-or-compromised-microsoft-account). Sua documentação recomenda manter o antivírus atualizado e executar uma verificação completa.
Depois, siga o processo de recuperação do provedor, substitua as credenciais afetadas e revise as configurações da conta. Em um dispositivo de trabalho, acione a equipe responsável pela segurança para coordenar a análise do equipamento e dos acessos.
No Google, a revisão pode ser feita em Segurança e login, na área Seus dispositivos. A [documentação oficial explica como examinar dispositivos e sessões e sair daqueles que você não reconhece](https://support.google.com/accounts/answer/3067630?hl=pt-BR).
Analise os detalhes antes de concluir que houve uma invasão: um mesmo aparelho pode aparecer com várias sessões, e atividades de sincronização podem atualizar os horários exibidos. Se continuar sem reconhecer um acesso, siga as instruções de proteção apresentadas pelo serviço.
Ao recuperar uma conta, confira também os acessos existentes. Trocar a senha e revisar sessões são medidas com funções diferentes; siga as orientações do provedor para encerrar acessos indevidos.
Em organizações, a resposta ao roubo de tokens pode exigir ações administrativas de revogação, além da troca de senha. A documentação da Microsoft trata essas medidas como parte do processo de expulsar o invasor e restabelecer o controle da identidade.
CONTEÚDO EM DESENVOLVIMENTO — Novas evidências sobre distribuição, vítimas e resultados das chamadas aos modelos podem exigir atualização desta matéria.