Duas vulnerabilidades críticas descobertas no PHP, uma das tecnologias mais utilizadas no funcionamento de sites e aplicações web, colocaram administradores de servidores em estado de alerta. Identificadas como CVE-2026-109618 e CVE-2026-109619, as falhas receberam o nome de PHP2Shell e podem permitir que um invasor execute código remotamente em sistemas vulneráveis, mesmo sem possuir uma conta ou senha de acesso.
As correções emergenciais foram publicadas em 21 de outubro de 2026. A gravidade do episódio aumentou depois que a Amazon Web Services (AWS) divulgou registros de tentativas de exploração anteriores à publicação oficial das atualizações. O primeiro episódio identificado em sua infraestrutura de monitoramento ocorreu em 17 de outubro, quatro dias antes da divulgação pública das vulnerabilidades.
O problema merece atenção especial de empresas, desenvolvedores e proprietários de sites. Plataformas populares como WordPress, Drupal e Joomla dependem do PHP para executar diferentes funcionalidades, o que significa que a segurança dessas aplicações também está relacionada à versão e à configuração do interpretador instalado no servidor.
Isso não significa, entretanto, que todos os sites que utilizam PHP foram invadidos. A existência de uma vulnerabilidade, a possibilidade técnica de exploração e a comprovação de um comprometimento são situações distintas. O risco efetivo depende da versão instalada, da arquitetura do ambiente, das condições de exploração e das proteções disponíveis.
Se você administra um site ou servidor que utiliza PHP, verifique imediatamente a versão instalada. As versões corrigidas são 8.5.12, 8.4.27, 8.3.36 e 8.2.35. Instalações antigas precisam ser avaliadas e atualizadas conforme as orientações oficiais do PHP e do fornecedor da hospedagem.
O que é PHP2Shell e por que essas vulnerabilidades são consideradas críticas?
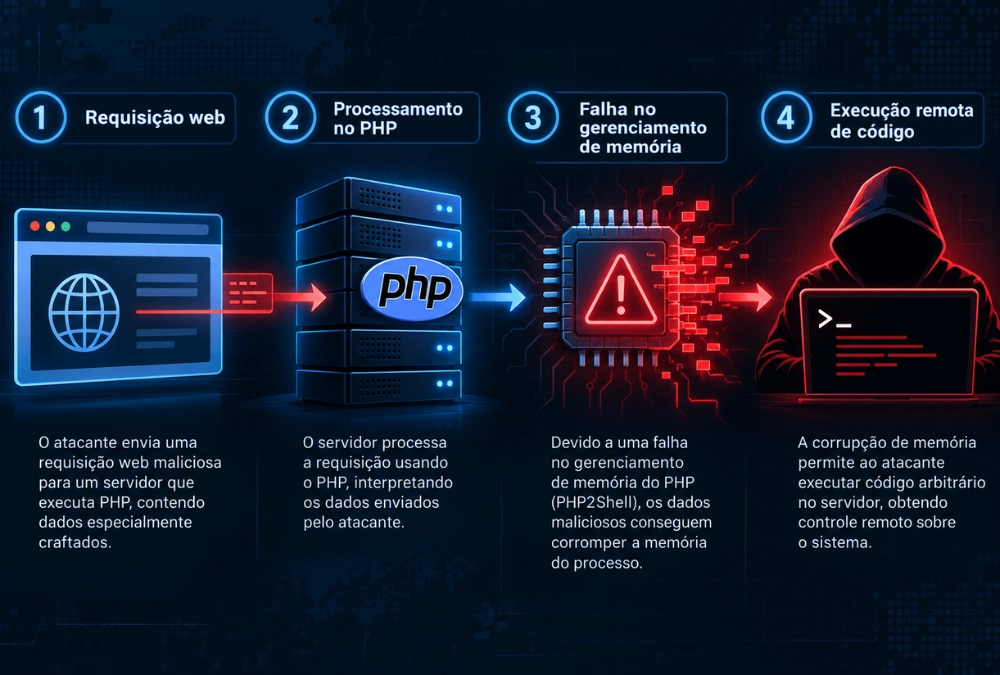
PHP2Shell é a denominação utilizada para duas falhas de segurança no núcleo do PHP, linguagem de programação executada no servidor e responsável por processar páginas dinâmicas, formulários, sistemas de login, operações com bancos de dados e diversas funcionalidades presentes na internet.
Em uma situação normal, o servidor recebe uma solicitação do navegador, executa as operações necessárias e devolve uma resposta ao usuário. Para isso, o PHP precisa administrar informações temporárias, estruturas internas e recursos de memória durante o processamento de cada requisição.
As vulnerabilidades identificadas interferem justamente nesse funcionamento interno. Determinadas condições podem deixar estruturas de memória em estados inconsistentes, fazendo com que o programa utilize informações que não deveriam mais estar disponíveis ou que não foram inicializadas corretamente.
Quando essas condições podem ser manipuladas por um atacante, o problema deixa de ser apenas uma falha de estabilidade. Em cenários exploráveis, a corrupção de memória pode permitir execução remota de código, conhecida pela sigla RCE, do inglês Remote Code Execution.
Isso significa que uma pessoa externa pode conseguir executar instruções não autorizadas no contexto do processo vulnerável. Dependendo das permissões desse processo e de outras barreiras existentes no sistema, as consequências podem incluir acesso indevido a dados, alteração de arquivos, instalação de componentes maliciosos e comprometimento de serviços.
As duas falhas receberam pontuação 9,2 na escala CVSS 4.0, classificação considerada crítica. A avaliação indica elevada gravidade técnica, mas não representa uma probabilidade de 92% de ataque, nem significa que 92% dos servidores estejam vulneráveis.
Quais são as duas falhas identificadas?
CVE-2026-109618: corrupção de memória durante erros de alocação
A primeira vulnerabilidade está relacionada à maneira como o PHP lida com situações de memória insuficiente, também chamadas de Out-of-Memory, ou OOM. Quando uma operação não consegue obter a memória necessária, o programa precisa interromper ou reorganizar seu processamento de forma segura.
Em determinadas circunstâncias, esse encerramento deixa dados internos parcialmente inicializados. Durante as etapas seguintes de limpeza da requisição, essas estruturas podem ser interpretadas incorretamente, criando condições para corrupção de memória e execução de código não autorizado.
A exploração não depende necessariamente de uma falha escrita pelo desenvolvedor do site. O defeito está no próprio mecanismo responsável por executar a aplicação, o que amplia sua importância para diferentes projetos construídos em PHP.
CVE-2026-109619: referências internas que continuam existindo após a liberação da memória
A segunda vulnerabilidade envolve estados globais mantidos pelo interpretador. Em alguns cenários, determinadas referências podem continuar apontando para regiões de memória que já foram liberadas, mesmo depois do encerramento ou da transição entre requisições.
Esse tipo de problema pode levar o programa a utilizar dados que já não são válidos. Quando um agente malicioso consegue influenciar essas condições, torna-se possível produzir comportamentos inesperados e, em cenários demonstrados por pesquisadores, alcançar execução remota de código.
Embora as vulnerabilidades tenham causas técnicas diferentes, ambas estão relacionadas ao gerenciamento de memória no PHP e receberam atualizações corretivas na mesma data.
Ataques começaram antes da divulgação pública das correções
Um dos elementos mais preocupantes do episódio é a diferença entre a data de divulgação das falhas e o momento em que atividades suspeitas começaram a ser observadas. Em 21 de outubro, a AWS publicou uma análise de sua rede MadPot, utilizada para detectar comportamentos maliciosos na internet por meio de sistemas preparados para atrair tentativas de ataque.
Segundo a empresa, uma tentativa de exploração relacionada ao PHP2Shell foi registrada em 17 de outubro de 2026. A origem estava associada a um endereço IP utilizado por uma rede comercial de anonimização. Embora esse comportamento seja compatível com atividade de ameaça, a observação isolada não permite identificar definitivamente o responsável.
Na madrugada de 21 de outubro, antes do horário previsto para o encerramento do embargo de divulgação, os sistemas de monitoramento identificaram novas tentativas e códigos de demonstração relacionados às vulnerabilidades. A infraestrutura utilizada e as características dos testes variavam, sugerindo possível participação de diferentes agentes.
Depois da publicação das correções, a AWS observou o aparecimento de outras demonstrações de exploração e novas atividades direcionadas aos seus sensores. Esse movimento reforçou a necessidade de uma resposta rápida por parte de administradores e provedores de hospedagem.
Há uma distinção importante: os registros da AWS demonstram tentativas de exploração observadas em sua infraestrutura de monitoramento. A própria análise informa que não estava estabelecido se todos esses ataques teriam sido bem-sucedidos em sistemas reais.
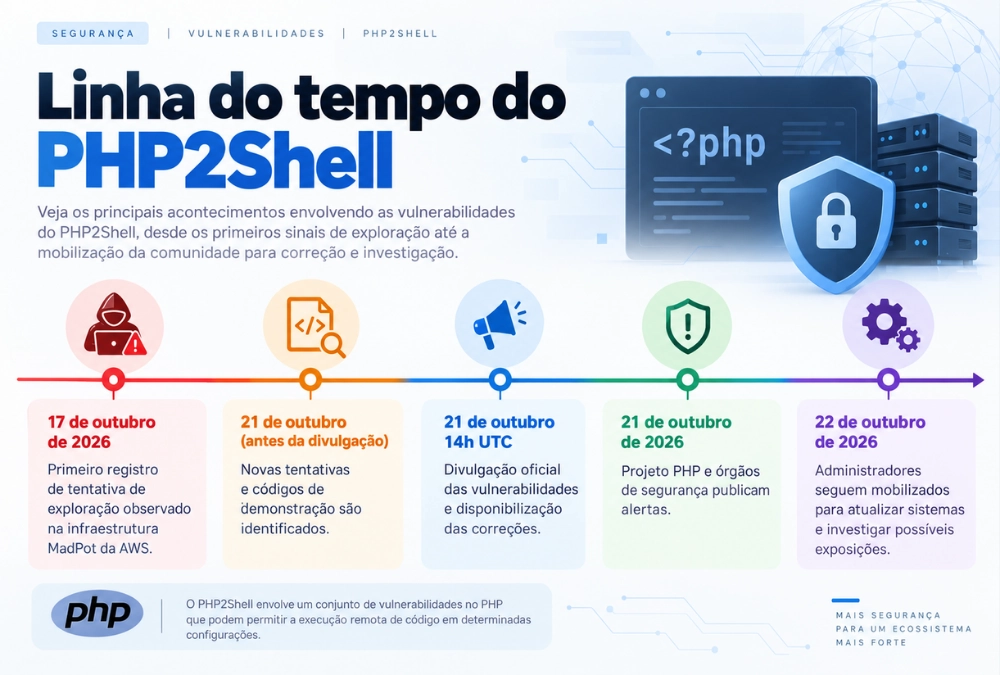
| Data | Acontecimento |
|---|---|
| 17 de outubro de 2026 | Primeiro registro de tentativa de exploração observado na infraestrutura MadPot da AWS |
| 21 de outubro, antes da divulgação | Novas tentativas e códigos de demonstração são identificados |
| 21 de outubro, 14h UTC | Divulgação pública coordenada e disponibilização das correções |
| 21 de outubro | Projeto PHP e órgãos de segurança publicam alertas |
| 22 de outubro | Administradores seguem mobilizados para atualizar sistemas e investigar possíveis exposições |
A sequência revela um desafio importante para a segurança digital: o prazo entre a descoberta pública de uma vulnerabilidade e as primeiras tentativas de exploração pode ser extremamente curto. Em casos críticos, as equipes responsáveis pela infraestrutura precisam agir em horas, e não simplesmente esperar pelo próximo ciclo rotineiro de manutenção.
A inteligência artificial está mudando a velocidade dos ataques?
O episódio também reacendeu discussões sobre o impacto da inteligência artificial na descoberta e na exploração de vulnerabilidades. Ferramentas capazes de analisar código-fonte, comparar versões de programas e identificar alterações podem acelerar atividades que anteriormente exigiam um trabalho manual prolongado.
Na avaliação divulgada pela AWS, análises assistidas por inteligência artificial estão tornando mais acessível o processo de transformar informações técnicas sobre uma falha em códigos capazes de testá-la. Isso contribui para reduzir a distância entre a disponibilização de uma atualização e o aparecimento de tentativas de exploração.
A mesma capacidade pode beneficiar pesquisadores e equipes de defesa. Sistemas automatizados ajudam na identificação de padrões suspeitos, na revisão de componentes e na priorização de problemas que precisam ser corrigidos. Portanto, o impacto da IA depende também da finalidade e das condições em que é utilizada.
É importante não confundir essas tendências com fatos específicos ainda não demonstrados. Os registros públicos consultados não permitem afirmar que todas as tentativas observadas contra o PHP2Shell tenham sido executadas por agentes de inteligência artificial. Tampouco estabelecem, por si só, qual ferramenta teria sido utilizada por cada atacante.
A conclusão mais relevante para as empresas é operacional: tecnologias que facilitam análises técnicas também aumentam a importância de atualizações rápidas, inventários de sistemas, monitoramento contínuo e procedimentos de resposta a incidentes.
Quais versões do PHP estão vulneráveis?
O projeto PHP disponibilizou quatro versões corrigidas em 21 de outubro. A atualização necessária depende da linha de desenvolvimento utilizada pelo servidor. Instalações antigas que não recebem mais suporte precisam de atenção adicional, porque podem não contar com correções oficiais na respectiva linha.
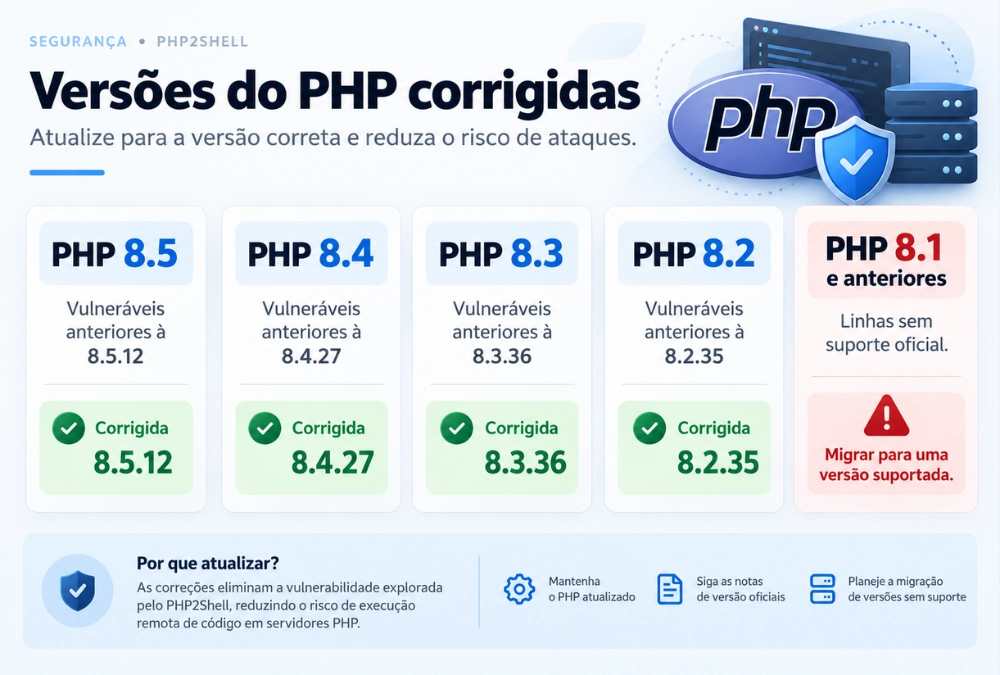
| Linha do PHP | Versões anteriores afetadas | Versão corrigida |
|---|---|---|
| PHP 8.5 | Anteriores à 8.5.12 | 8.5.12 |
| PHP 8.4 | Anteriores à 8.4.27 | 8.4.27 |
| PHP 8.3 | Anteriores à 8.3.36 | 8.3.36 |
| PHP 8.2 | Anteriores à 8.2.35 | 8.2.35 |
| PHP 8.1 e anteriores | Linhas sem suporte upstream | Migrar para versão suportada |
A tabela apresenta as correções disponibilizadas pelo projeto PHP. Em distribuições Linux que mantêm pacotes próprios, o fornecedor pode incorporar a correção a uma versão com numeração diferente por meio de um procedimento conhecido como backport. Por isso, uma identificação aparentemente antiga não significa automaticamente que o pacote permaneça vulnerável.
Nesses ambientes, a verificação precisa considerar também os comunicados de segurança e o histórico de atualizações da distribuição. O número exibido isoladamente pelo servidor pode não representar todas as correções aplicadas pelo mantenedor do sistema operacional.
Administradores devem evitar a instalação precipitada de pacotes obtidos de fontes desconhecidas. A recomendação é utilizar as atualizações oficiais do projeto PHP, da distribuição Linux, do painel de hospedagem ou do fornecedor responsável pelo ambiente.
Sites WordPress, Drupal e Joomla estão em risco?
WordPress, Drupal e Joomla são exemplos de sistemas de gerenciamento de conteúdo que utilizam PHP para executar funcionalidades no servidor. Como as vulnerabilidades foram identificadas no interpretador da linguagem, esses sistemas podem estar expostos quando executados sobre ambientes afetados.
Isso é diferente de uma vulnerabilidade localizada em um plugin ou tema. Um site pode utilizar uma versão atualizada do WordPress e, ainda assim, permanecer exposto caso o PHP instalado no servidor não tenha recebido a correção necessária.
Também é possível que uma mesma hospedagem utilize diferentes versões de PHP para sites distintos. A atualização de um domínio não comprova que todos os demais tenham sido corrigidos, especialmente em servidores com múltiplas contas, ambientes de homologação ou instalações antigas esquecidas.
O nível de risco depende de fatores adicionais, como a maneira pela qual o PHP recebe e processa requisições, a configuração do servidor e as proteções presentes na infraestrutura. O projeto PHP destacou atenção especial a ambientes Apache com mod_php, embora outras formas de execução também precisem ser avaliadas.
Para proprietários de sites WordPress em hospedagem compartilhada ou gerenciada, o caminho mais seguro é consultar o painel da empresa responsável e solicitar confirmação da aplicação das correções. Em serviços totalmente administrados, determinadas atualizações podem ser realizadas diretamente pelo provedor.
Atualizar plugins, temas ou o próprio WordPress continua sendo importante, mas essas medidas não substituem a correção de uma vulnerabilidade no núcleo do PHP.
Como descobrir qual versão do PHP está instalada no seu site
O primeiro passo para reduzir o risco é identificar quais aplicações realmente utilizam PHP e em quais servidores estão hospedadas. Empresas que administram vários sites devem incluir ambientes de produção, testes, desenvolvimento e instalações antigas que ainda estejam acessíveis pela internet.
Verificação pelo painel do WordPress
Usuários com acesso administrativo ao WordPress normalmente podem consultar a versão do PHP na área de diagnóstico do próprio sistema. No painel, acesse Ferramentas e procure a seção Saúde do site. Em Informações, verifique os dados relacionados ao servidor.
O nome das opções pode variar conforme a versão do WordPress, o idioma e as restrições impostas pela hospedagem. Se a informação não estiver disponível, o administrador deverá consultar a empresa responsável pelo serviço.
Verificação pela hospedagem
Painéis como cPanel, Plesk e soluções proprietárias frequentemente disponibilizam informações sobre a versão do PHP associada a cada domínio. Dependendo da hospedagem, também é possível escolher a versão utilizada pelo site.
Entretanto, a simples presença de um seletor não garante que a versão corrigida esteja disponível. Antes de modificar qualquer configuração, verifique a compatibilidade da aplicação, confirme a existência de backup e consulte as orientações do provedor.
Verificação por terminal
Em servidores com acesso ao terminal, o comando php -v pode mostrar a versão do interpretador disponível para a linha de comando. Essa consulta é útil, mas não é suficiente para comprovar qual versão está atendendo às requisições do site.
Um servidor pode utilizar uma instalação de PHP para o terminal e outra para o serviço web. Por isso, a verificação precisa abranger o processo efetivamente responsável pela aplicação, incluindo ambientes PHP-FPM e configurações específicas do servidor.
Como proteger o servidor contra o PHP2Shell
A recomendação principal dos responsáveis pelo PHP é atualizar o interpretador para uma versão corrigida. Diferentemente de problemas que podem ser completamente solucionados com a alteração de uma configuração, essas vulnerabilidades não possuem uma alternativa de configuração reconhecida como substituta integral das correções oficiais.
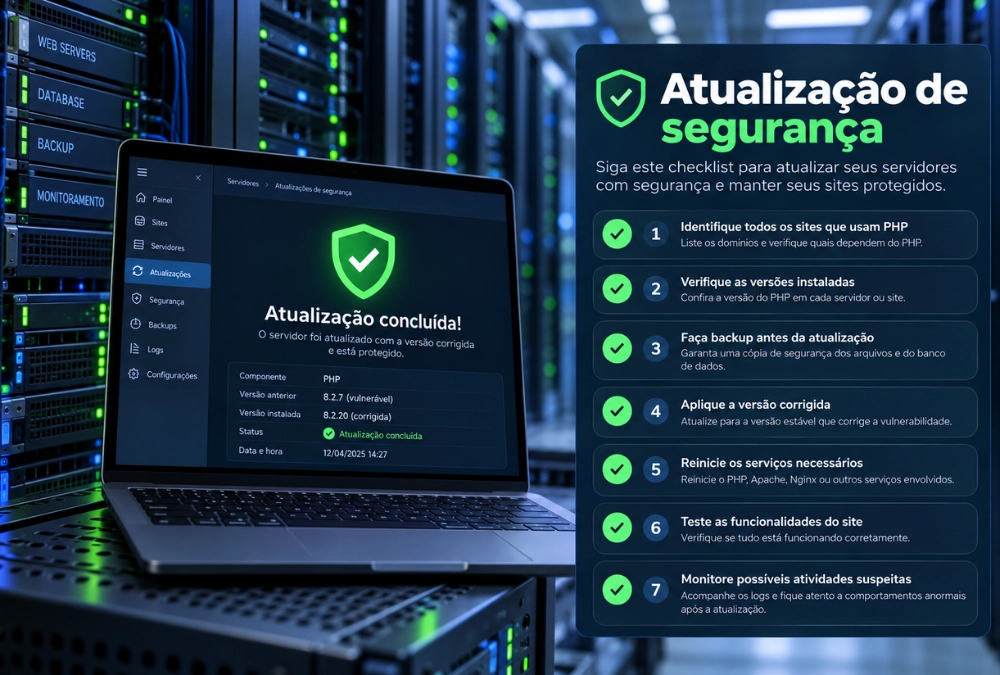
A atualização precisa seguir o procedimento adequado para o ambiente. Em uma hospedagem gerenciada, a alteração pode depender do provedor. Em servidores administrados diretamente pela empresa, será necessário atualizar os pacotes pertinentes, reiniciar os processos que utilizam PHP quando aplicável e confirmar que as instâncias em execução passaram a utilizar os componentes corrigidos.
- Identifique todos os sites, aplicações e serviços que utilizam PHP.
- Confirme as versões realmente utilizadas pelos servidores web.
- Consulte os avisos de segurança do PHP e do fornecedor do sistema operacional.
- Faça backup antes de alterações relevantes.
- Aplique a versão corrigida ou o pacote oficial que contenha a correção.
- Reinicie ou recarregue os serviços necessários conforme a arquitetura do servidor.
- Teste formulários, autenticação, integrações e operações importantes do site.
- Verifique novamente as versões ativas e os registros do servidor.
- Investigue atividades suspeitas anteriores à atualização, especialmente desde 17 de outubro.
Organizações com muitos sistemas devem priorizar inicialmente serviços expostos à internet, aplicações críticas e ambientes que armazenam informações sensíveis. Essa priorização não elimina a necessidade de revisar instalações internas e componentes menos visíveis que possam continuar vulneráveis.
Depois da atualização, o trabalho de segurança ainda não terminou. Como existiram tentativas de exploração antes da divulgação oficial, é recomendável investigar registros históricos e verificar se há indícios de execução inesperada de processos, alterações não autorizadas em arquivos ou atividades anormais.
O que fazer quando não é possível atualizar imediatamente?
Algumas organizações enfrentam dificuldades para aplicar atualizações emergenciais porque dependem de aplicações antigas, componentes incompatíveis ou ambientes que exigem testes extensos. Nesses casos, medidas temporárias podem diminuir a exposição, mas não substituem uma correção definitiva.
O uso de um firewall de aplicação web, conhecido como WAF, pode ajudar a bloquear determinadas requisições maliciosas. Provedores de infraestrutura já divulgaram recomendações específicas para reduzir a exposição a caminhos de ataque identificados no PHP2Shell.
Porém, a efetividade dessas medidas depende da configuração, da cobertura das regras e da existência de formas alternativas de exploração. Não é correto afirmar que um firewall, isoladamente, torna o servidor imune às vulnerabilidades.
Outra possibilidade é restringir temporariamente o acesso a aplicações que não precisam permanecer públicas, reduzindo a superfície disponível para ataques. Em sistemas de maior criticidade, o administrador pode precisar avaliar a retirada temporária de um serviço da internet, considerando as consequências operacionais.
Restrições sobre determinados tipos de upload também podem reduzir a exposição a técnicas conhecidas, mas podem interromper funcionalidades legítimas, como envio de documentos ou imagens. Por esse motivo, alterações desse tipo devem ser testadas e acompanhadas pela equipe responsável pela aplicação.
Não confie em soluções que prometem proteção total apenas com um plugin, uma regra de firewall ou a desativação de uma configuração. Para o PHP2Shell, a correção do interpretador continua sendo a medida essencial.
Como saber se o servidor já foi comprometido?
A identificação de uma versão vulnerável não comprova a ocorrência de uma invasão. Da mesma forma, a ausência de alertas visíveis não garante que o servidor permaneceu seguro. A investigação exige análise de evidências técnicas e compreensão do funcionamento habitual da aplicação.
A AWS recomenda examinar requisições suspeitas, incluindo determinados padrões associados ao processamento de uploads e sessões no PHP. Os administradores também devem observar registros de servidores web, execuções inesperadas de processos e mudanças anormais em arquivos.
Como as tentativas registradas começaram antes da divulgação pública, a análise não deve ficar limitada ao período posterior à instalação das atualizações. Registros disponíveis desde pelo menos 17 de outubro podem fornecer contexto relevante para uma eventual investigação.
Nem todo acesso suspeito indica exploração bem-sucedida. Endereços IP compartilhados, ferramentas de pesquisa, verificações automatizadas e tráfego malicioso podem apresentar características semelhantes em determinados registros. A investigação precisa correlacionar diferentes evidências antes de estabelecer uma conclusão.
Quando houver indícios concretos de comprometimento, a organização deve acionar sua equipe de resposta a incidentes, preservar os registros necessários e avaliar procedimentos de contenção e recuperação. Dependendo dos dados envolvidos, também poderá ser necessário verificar obrigações legais e contratuais relacionadas à comunicação de incidentes.
Governo brasileiro publicou alerta de segurança
No Brasil, o Centro de Prevenção, Tratamento e Resposta a Incidentes Cibernéticos de Governo, conhecido como CTIR Gov, publicou o Alerta 93/2026 em 21 de outubro. O documento descreve as duas vulnerabilidades críticas e recomenda que instituições identifiquem os sistemas afetados e apliquem imediatamente as atualizações disponibilizadas pelos fornecedores.
O alerta brasileiro também destaca que diferentes configurações de execução do PHP podem ser afetadas, incluindo Apache com mod_php, PHP-FPM e php-cgi. O impacto varia conforme o ambiente e a maneira como as requisições são processadas.
A publicação reforça que o problema não se limita ao funcionamento de sites comerciais. Aplicações institucionais, portais de serviços, sistemas internos expostos à internet e soluções desenvolvidas sob medida também precisam ser avaliados quando utilizam versões vulneráveis do PHP.
A recomendação vale igualmente para pequenas empresas e profissionais independentes. Embora o alerta oficial esteja direcionado principalmente à proteção de sistemas governamentais, a vulnerabilidade ocorre em uma tecnologia utilizada em diferentes setores.
O que o episódio revela sobre a segurança da internet
O PHP2Shell evidencia um problema estrutural da segurança digital: muitos serviços aparentemente independentes compartilham componentes técnicos fundamentais. Uma falha em uma dessas tecnologias pode exigir atualizações coordenadas de organizações que utilizam aplicações, fornecedores e provedores bastante diferentes.
O episódio também mostra por que a segurança não pode depender exclusivamente de atualizações feitas depois que um ataque é amplamente conhecido. No caso das vulnerabilidades do PHP, a investigação da AWS encontrou atividade suspeita anterior à divulgação pública, demonstrando que a ausência de um alerta oficial não significa necessariamente ausência de exploração.
Para empresas, uma das principais lições é a importância de manter um inventário atualizado de tecnologias, versões, responsáveis e provedores. Sem essas informações, mesmo uma atualização já disponível pode demorar a alcançar todos os sistemas vulneráveis.
Outro aprendizado envolve a preparação para situações emergenciais. Backups testados, processos de atualização documentados, monitoramento de registros e canais claros de contato com fornecedores reduzem a dependência de decisões improvisadas durante incidentes de alta gravidade.
A tendência de automação das atividades de pesquisa e exploração também exige atenção. A inteligência artificial poderá continuar acelerando tanto o trabalho de defensores quanto o de agentes maliciosos. A proteção das organizações dependerá cada vez mais da capacidade de identificar riscos e responder antes que pequenas janelas de exposição se transformem em incidentes graves.
Perguntas frequentes sobre o PHP2Shell
Todo site WordPress está vulnerável?
Não. O risco depende da versão do PHP utilizada pela hospedagem, das correções disponibilizadas pelo fornecedor e de características da configuração do servidor. O uso do WordPress, isoladamente, não comprova que o site esteja vulnerável ou comprometido.
Atualizar o WordPress resolve o problema?
Não necessariamente. As duas falhas estão no núcleo do PHP. Atualizações do WordPress, dos plugins e dos temas continuam importantes, mas a correção das vulnerabilidades PHP2Shell exige um interpretador PHP devidamente corrigido.
Qual versão do PHP devo instalar?
As primeiras versões corrigidas disponibilizadas em 21 de outubro foram PHP 8.5.12, 8.4.27, 8.3.36 e 8.2.35. O administrador deve escolher uma versão compatível e suportada ou utilizar pacotes com correções oficiais fornecidos pela distribuição ou pelo provedor.
Meu site pode ter sido atacado antes de eu atualizar?
É possível. A AWS identificou tentativas de exploração desde 17 de outubro de 2026. Isso não comprova que um site específico tenha sido atingido. É necessário examinar registros e evidências do ambiente para avaliar a possibilidade de comprometimento.
Um firewall de segurança impede completamente o ataque?
Não existe garantia de proteção completa apenas com regras de firewall ou alterações de configuração. Essas ferramentas podem reduzir a exposição a técnicas conhecidas, mas não substituem a aplicação das atualizações corretivas.
Como saber se minha hospedagem já aplicou a correção?
Consulte o painel da hospedagem, verifique a versão efetivamente utilizada pelo site e procure os avisos oficiais do fornecedor. Quando houver dúvidas, solicite confirmação específica sobre as correções das vulnerabilidades CVE-2026-109618 e CVE-2026-109619.
Atualizar agora é a medida mais importante
A descoberta do PHP2Shell e os registros de tentativas de exploração anteriores à sua divulgação demonstram a importância de respostas rápidas diante de vulnerabilidades críticas. O projeto PHP já disponibilizou correções, mas a proteção efetiva depende de sua instalação nos ambientes afetados.
Para proprietários de sites, a medida prioritária é confirmar a versão do PHP e entrar em contato com o provedor de hospedagem quando necessário. Para administradores de infraestrutura, a atualização deve ser acompanhada de inventário, testes e investigação de possíveis atividades suspeitas.
O caso permanece relevante para a segurança da internet porque envolve um componente utilizado por inúmeras aplicações. A prioridade não é presumir que todos os servidores foram atacados, mas identificar aqueles que ainda precisam de correção e impedir que uma vulnerabilidade conhecida continue oferecendo oportunidades aos invasores.